Red Team y Blue Team: Diferencias, Funciones y Herramientas
-
El Red Team y el Blue Team son equipos de ciberseguridad con funciones complementarias: el Red Team simula ataques autorizados para poner a prueba la seguridad de una organización, mientras que el Blue Team previene, detecta y responde a amenazas. Su principal diferencia es el enfoque: seguridad ofensiva frente a seguridad defensiva.
-
¿Qué Es la Ciberseguridad? Tipos, Amenazas y Ejemplos Reales.
Tabla de contenidos
- ¿Qué Son el Red Team y el Blue Team?
- Qué Es un Red Team
- Qué Es un Blue Team
- Por Qué se Utilizan Colores
- Diferencias entre Red Team y Blue Team
- Objetivo de Cada Equipo
- Enfoque Ofensivo y Defensivo
- Funciones Habituales
- Competencias Profesionales
- ¿Qué Hace un Red Team?
- Definición del Objetivo y Alcance
- ¿Qué Hace un Blue Team?
- Fases de un Ejercicio Red Team vs Blue Team
- 1. Planificación
- 2. Preparación de la Infraestructura
- 3. Ejecución del Ejercicio
- 4. Finalización y Restauración
- 5. Debriefing Conjunto
- Red Team vs Pentesting: ¿Son lo Mismo?
- Qué Es un Test de Penetración y Qué Diferencia al Red Team
- Comparativa entre Red Team y Pentesting
- Herramientas de Red Team
- Herramientas de Blue Team
- Ejemplo Práctico de un Ejercicio Red Team y Blue Team
- Qué Estudiar para Trabajar en Red Team o Blue Team
- Conocimientos Comunes
- Qué Estudiar para Ser Red Teamer
- Qué Estudiar para Trabajar en Blue Team
- Certificaciones Relacionadas
- ¿Es Mejor Trabajar en Red Team o en Blue Team?
- Errores Frecuentes al Diferenciar Red Team y Blue Team
- Preguntas Frecuentes
- Bibliografía Recomendada
El Red Team y el Blue Team son equipos de ciberseguridad, pero difieren en sus enfoques: ofensivo y defensivo, respectivamente. El Red Team efectúa ataques controlados con el fin de comprobar cómo podría penetrar un adversario y valorar las defensas de una organización. El Blue Team se encarga de prevenir amenazas, detectar actividades sospechosas y responder ante incidentes. Los dos buscan el mismo fin: descubrir los puntos débiles y reforzar la seguridad antes de una agresión real.
Sus funciones y herramientas también son distintas. El Red Team utiliza herramientas como Nmap, Burp Suite o Metasploit para reconocer sistemas, analizar aplicaciones y poner a prueba vulnerabilidades dentro del alcance autorizado. El Blue Team emplea soluciones como Microsoft Sentinel, Wazuh o Microsoft Defender for Endpoint para analizar registros, detectar amenazas e investigar incidentes. Al compartir sus hallazgos, convierten cada ejercicio en mejoras concretas: controles más eficaces, alertas más precisas y una respuesta mejor preparada.
¿QUIERES APRENDER A FRENAR CIBERATAQUES?
¿Qué Son el Red Team y el Blue Team?
🖥️ Son los dos equipos en los que se divide la seguridad de una organización. El Red Team la ataca de forma controlada (seguridad ofensiva) y el Blue Team la protege, vigila y responde cuando ocurre algo (seguridad defensiva).
Qué Es un Red Team
🔴 Es el equipo de seguridad ofensiva que simula el comportamiento de un atacante real, pero con permiso y bajo el control de la organización. En la práctica, un Red Team:
-
Simula adversarios reales, con sus técnicas y su paciencia.
-
Comprueba la eficacia de los controles de seguridad.
-
Intenta alcanzar objetivos concretos, como una base de datos, un sistema de pagos o un documento sensible.
-
Evalúa personas, procesos y tecnología, porque las grietas no siempre son técnicas.
-
Documenta los caminos de ataque utilizados, para que después puedan corregirse.
-
Trabaja bajo reglas de compromiso previamente aprobadas, ya que, sin ellas, su actividad tendría otro nombre: delito.
Qué Es un Blue Team
🔵 Es el equipo de seguridad defensiva, es decir, el que sostiene la muralla todos los días del año. En la práctica, un Blue Team se encarga de:
-
Proteger los sistemas frente a intrusos, programas maliciosos y fugas de información.
-
Configurar controles preventivos que le compliquen la vida al atacante.
-
Monitorizar eventos en redes, equipos y servicios en la nube.
-
Detectar comportamientos anómalos, los detalles que no encajan.
-
Investigar alertas y separar el ruido de lo grave.
-
Responder a incidentes cuando el ataque ya está sucediendo.
-
Recuperar los servicios y devolver la normalidad.
-
Mejorar las defensas tras cada ejercicio o ataque, convirtiendo cada susto en una lección.
Por Qué se Utilizan Colores
La ciberseguridad heredó este código de colores de los ejercicios militares, donde al bando propio se le marcaba en color azul y al enemigo en rojo. Hoy, más allá del origen, lo importante es lo que representa cada color:
🔴 El rojo representa la perspectiva adversaria, mirando a la empresa como quien desea acceder a ella.
🔵 El azul representa la defensa, mirándola como quien debe mantenerla en pie.
No son departamentos obligatoriamente separados. En muchas empresas, el azul es el propio equipo de sistemas y el rojo se puede contratar fuera para realizar pruebas concretas.
Una misma organización puede recurrir a equipos internos o externos, según su tamaño y sus recursos.
🟣 Es posible que descubras que existe un tercer color, el morado o Purple Team. Sin embargo, este no constituye un equipo más, sino la forma en la que los equipos rojos y azules pueden trabajar juntos, colaborando y compartiendo sus hallazgos.
Diferencias entre Red Team y Blue Team
🎯 Ambos equipos trabajan en la seguridad, pero para comprender cómo se diferencian entre sí, es necesario fijarse en lo que cada uno intenta conseguir. El Red Team busca saber hasta dónde puede llegar un atacante, mientras que el Blue Team trata de saber si la organización sería capaz de detectarlo y frenarlo a tiempo. De esta distinción nacen todas las demás: sus objetivos, su mentalidad, sus funciones y sus competencias.
Objetivo de Cada Equipo
El Red Team busca:
-
Comprobar qué puede conseguir un atacante con tiempo y paciencia.
-
Encontrar rutas de compromiso: casi nunca hay una puerta abierta de par en par, sino varias rendijas pequeñas que, encadenadas, llevan hasta algo crítico.
-
Evadir controles sin ser detectado.
-
Evaluar el impacto real de una intrusión, no el teórico.
El Blue Team, por su parte, persigue:
-
Reducir la superficie de ataque, cerrando puertas antes de que alguien intente utilizarlas.
-
Detectar actividades maliciosas lo antes posible.
-
Contener incidentes antes de que se extiendan.
-
Proteger activos y datos, empezando por los más valiosos.
-
Mantener la continuidad del servicio, porque una empresa parada también es una empresa derrotada.
Enfoque Ofensivo y Defensivo
Perseguir objetivos tan distintos exige pensar de forma diferente. El Red Team debe adoptar una mentalidad ofensiva y preguntarse por el "¿y si…?" de cada opción: "¿y si este usuario decide repetir su contraseña?", "¿y si esta cuenta tiene más permisos de los que necesita?". El Blue Team, por el contrario, debe adoptar una mentalidad defensiva y preguntarse cómo sabría lo que está sucediendo: "¿qué registro me avisaría de lo que ocurre?", "¿cuánto tardaría en verlo?"…
👉 Son mentalidades opuestas que se complementan para lograr un mismo objetivo: mejorar la seguridad de la organización, por lo que no tiene sentido que compitan por demostrar cuál de las dos es mejor.
Funciones Habituales
En la siguiente tabla te desglosamos las funciones habituales que desarrolla tanto el Red Team como el Blue Team.
|
ASPECTO |
RED TEAM |
BLUE TEAM |
|
Enfoque |
Seguridad ofensiva. |
Seguridad defensiva. |
|
Objetivo |
Simular ataques y alcanzar objetivos. |
Prevenir, detectar y responder. |
|
Actividad principal |
Emulación de adversarios. |
Monitorización y respuesta. |
|
Punto de vista |
Atacante. |
Defensor. |
|
Resultados |
Rutas de ataque y debilidades explotables. |
Alertas, contención y mejoras defensivas. |
|
Herramientas |
Reconocimiento, explotación y emulación. |
SIEM, EDR, IDS/IPS y análisis forense. |
|
Métricas |
Objetivos alcanzados y controles evadidos. |
Tiempo de detección y respuesta. |
|
Resultado final |
Informe ofensivo y evidencias. |
Mejoras, reglas de detección y mitigaciones. |
Competencias Profesionales
Ambos perfiles comparten una base técnica, pero cada uno la desarrolla hacia su terreno:
-
Un profesional del Red Team necesita soltura en sistemas (Linux y Windows), redes, programación, explotación de vulnerabilidades, Active Directory (el sistema que gestiona los usuarios y permisos en la mayoría de las empresas), ingeniería social, seguridad web y cloud, y técnicas de evasión. Es decir, comprender bien cómo funciona todo para saber exactamente por dónde se puede romper.
-
Un profesional del Blue Team se apoya en la monitorización, el análisis de logs (los registros de actividad de los sistemas), la respuesta ante incidentes, el threat hunting (la búsqueda activa de amenazas que aún no han dado la cara), el análisis forense, la gestión de vulnerabilidades, el hardening y la inteligencia de amenazas. Es decir, debe saber leer las huellas y actuar con cabeza fría ante un incidente.
¿Qué Hace un Red Team?
⚠️ Para comprender qué hace el equipo rojo en su día a día, conviene olvidar la imagen del ataque relámpago, ya que sus ejercicios se parecen más a la preparación de un atraco en una película: observar, estudiar, encontrar el punto débil y actuar sin hacer ruido. La única diferencia es que aquí el atraco lo ha encargado la propia víctima, que quiere saber si sus defensas aguantarían el golpe.
Definición del Objetivo y Alcance
Antes de iniciar la actividad, se debe firmar un documento con las reglas del ejercicio que se va a realizar. Esto no es simple papeleo, ya que es lo que separa un servicio profesional de un delito. En 2019, dos auditores contratados para poner a prueba la seguridad de unos juzgados en Estados Unidos acabaron detenidos porque nadie tenía claro qué cubría exactamente su encargo, y el sector entero tomó nota de la lección. Por eso, antes de empezar, se debe acordar:
-
Qué sistemas pueden probarse: redes, aplicaciones, entornos cloud o incluso sedes físicas.
-
Qué activos quedan excluidos, los que no se tocan bajo ningún concepto.
-
Qué técnicas están permitidas, desde el engaño por correo electrónico (el conocido phishing) hasta la entrada física en las instalaciones.
-
Qué horarios se aplican, para no interferir en los momentos críticos del negocio.
-
Qué riesgos deben evitarse, como interrumpir un servicio real o dañar datos.
-
Quién puede detener el ejercicio si algo se tuerce.
-
Cómo se gestionarán las evidencias, ya que el equipo acabará manejando información muy delicada.
¿Qué Hace un Blue Team?
🔐 Si el Red Team prepara el golpe, el Blue Team es el equipo de seguridad que debe detectarlo y en medida de lo posible prevenirlo.
Su trabajo es menos cinematográfico, pero no se detiene nunca. En la práctica se reparte en siete frentes:
-
Prevención y reducción de la superficie de ataque. La superficie de ataque es todo aquello que un atacante podría intentar aprovechar, así que el primer trabajo es reducirla: actualizar los sistemas, apagar lo que no se usa y revisar quién tiene acceso a qué. Cada puerta que se cierra es una puerta que nadie podrá forzar.
-
Monitorización de eventos de seguridad. Consiste en reunir en un solo lugar lo que ocurre en redes, equipos y servicios en la nube, para poder verlo en conjunto. Sin esa visibilidad, se defiende a ciegas.
-
Detección de amenazas. De todo lo que se monitoriza, hay que convertir un océano de datos en unas pocas alertas que de verdad importen, afinando las reglas para no ahogarse en falsas alarmas.
-
Investigación de alertas. Ante cada aviso, siempre la misma pregunta: ¿es real o es ruido? Toca reunir contexto, atar cabos y decidir.
-
Respuesta ante incidentes. Cuando el ataque se confirma, hay que actuar deprisa: aislar los equipos afectados, cortar los accesos y frenar el daño antes de que se extienda.
-
Threat hunting. Es decir, no esperar a que suene la alarma, sino salir a buscar al intruso partiendo de una sospecha: "si alguien estuviera robando datos, ¿qué rastro dejaría?".
-
Mejora continua de la defensa. Después de cada incidente y de cada ejercicio, aprender. Cada error que no se repite es la victoria silenciosa de este oficio.
Fases de un Ejercicio Red Team vs Blue Team
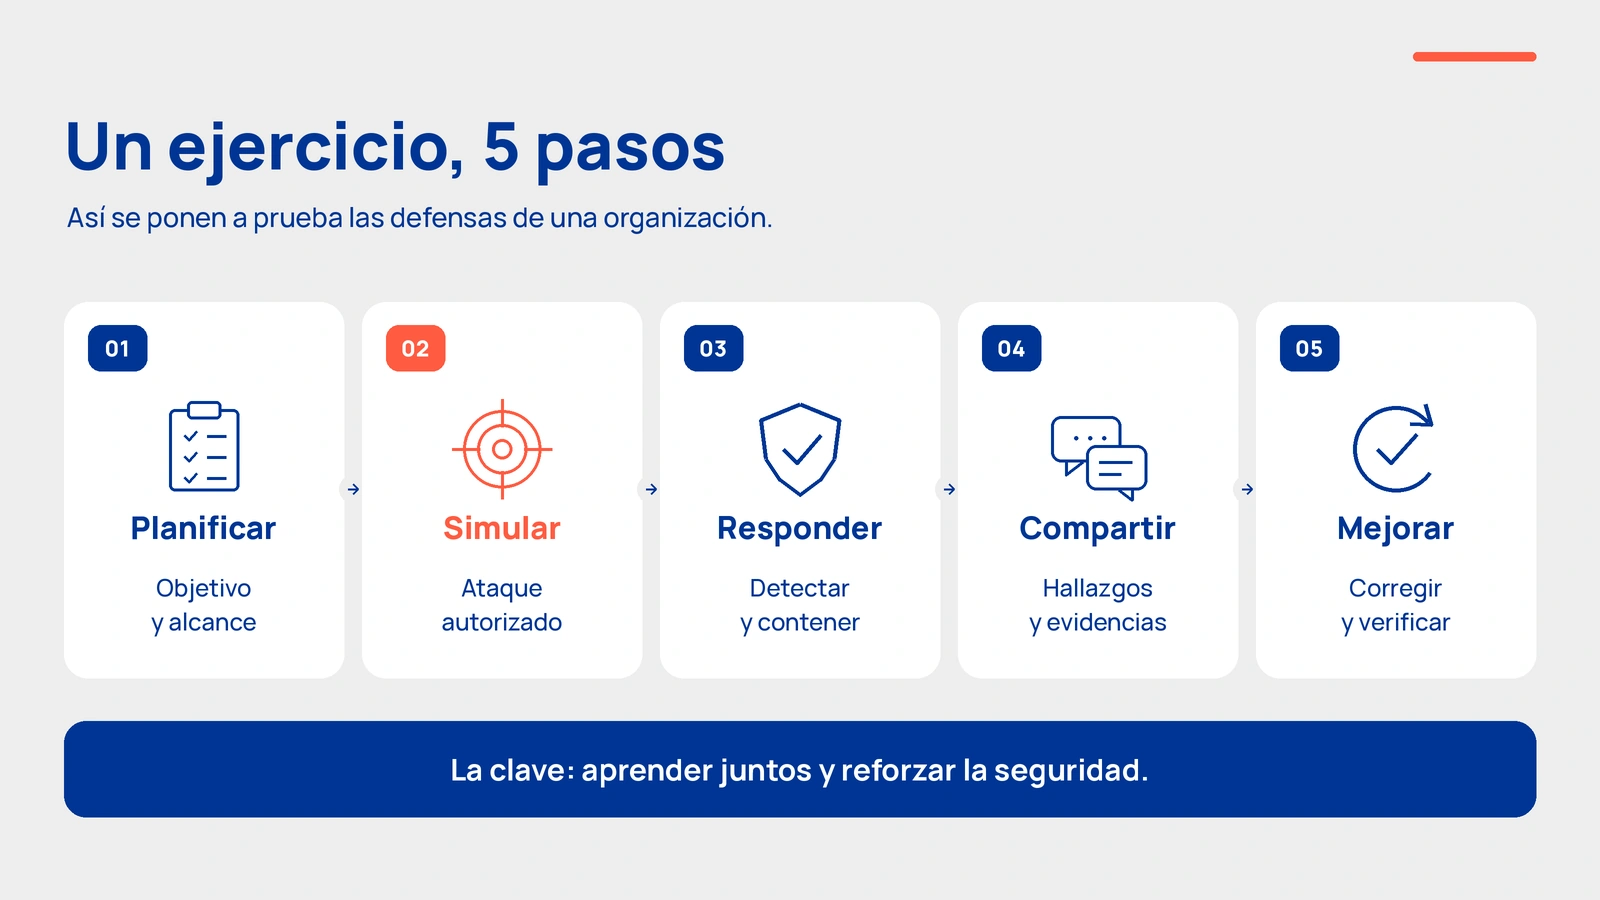
📌 Ahora que conoces qué hace cada equipo por separado, veamos qué sucede cuando trabajan en un ejercicio conjunto. Estos ejercicios suelen dividirse en las siguientes cinco fases:
1. Planificación
Es la fase que decide si el ejercicio servirá de algo. En ella se definen el objetivo (qué se quiere demostrar), el alcance (hasta dónde se puede llegar), la duración, los riesgos, los responsables de cada equipo, las reglas de compromiso que ya conocimos y los canales de emergencia para detenerlo todo si surge un problema real a mitad de ejercicio.
2. Preparación de la Infraestructura
El Red Team monta sus recursos controlados: los servidores, los dominios y las herramientas desde los que lanzará el ataque. Mientras, el Blue Team verifica que la telemetría se está recopilando correctamente, es decir, que los sensores que deberían registrar la actividad están encendidos y grabando. Este simple repaso previo ya suele destapar algún punto ciego.
3. Ejecución del Ejercicio
El Red Team desarrolla el escenario sin salirse del alcance autorizado, anotando cada paso con su fecha y hora. Al otro lado, el Blue Team monitoriza la actividad, detecta lo que sus defensas son capaces de ver, investiga cada señal sospechosa, contiene la amenaza cuando la confirma y documenta todo lo que hace. En los ejercicios más realistas, el Blue Team ni siquiera sabe que está siendo evaluado: solo así se mide realmente su capacidad de reacción.
4. Finalización y Restauración
Una vez finalizado el ejercicio, todo debe volver al punto de partida. Se eliminan las cuentas temporales, las persistencias (los mecanismos que se hayan instalado para mantener el acceso), los archivos de prueba, los cambios realizados y las infraestructuras utilizadas. Un Red Team que se deja una puerta trasera olvidada ha creado justo el problema que venía a evitar.
5. Debriefing Conjunto
Por último, llega el momento más importante del ejercicio: la reunión. Al igual que un equipo de fútbol que revisa el partido que ha jugado para ver cómo podría mejorar, los equipos rojos y azules repasan juntos qué ocurrió, qué se detectó, qué pasó inadvertido, qué controles funcionaron, qué debe corregirse y qué pruebas deben repetirse. Si de esta reunión no sale una lista concreta de mejoras, el ejercicio no habrá terminado de verdad.
Red Team vs Pentesting: ¿Son lo Mismo?
❌ El Red Team y el Pentesting no son lo mismo, y esta es probablemente la confusión más extendida del sector.
Qué Es un Test de Penetración y Qué Diferencia al Red Team
Un test de penetración (pentesting, en la jerga del sector) busca encontrar y validar el mayor número posible de vulnerabilidades dentro de un alcance concreto, como una aplicación web o un segmento de la red, y normalmente con el equipo defensivo al tanto de ello. Un Red Team, como hemos visto, funciona al revés: persigue un objetivo, actúa con sigilo y mide, de paso, si alguien se entera. La forma más sencilla de distinguirlos es esta: el pentester revisa todas las cerraduras y ventanas del edificio y entrega la lista de las que fallan, mientras que el Red Team intenta llegar hasta la caja fuerte sin que el vigilante lo note.
Comparativa entre Red Team y Pentesting
En la siguiente tabla, te presentamos las diferencias que existen entre Red Team y Pentesting.
|
ASPECTO |
PENTESTING |
RED TEAM |
|
Finalidad |
Encontrar y validar vulnerabilidades. |
Alcanzar un objetivo simulando un adversario. |
|
Alcance |
Sistemas concretos. |
Organización o escenario amplio. |
|
Duración |
Generalmente más limitada. |
Puede prolongarse durante semanas. |
|
Conocimiento del Blue Team |
Habitualmente conocido. |
Puede ser restringido. |
|
Resultado |
Hallazgos técnicos. |
Evaluación ofensiva y defensiva. |
|
Técnicas |
Principalmente técnicas. |
Técnicas, humanas y operativas. |
🚨 Es importante tener en cuenta que ninguno es mejor que el otro, ya que ambos resuelven necesidades diferentes. Lo habitual es comenzar realizando test de penetración periódicos y, cuando la defensa se estabiliza, dar el salto a los ejercicios de Red Team. Hacerlo al revés sería como contratar a un ladrón profesional para comprobar si cierra bien una puerta que quizás esté abierta de par en par.
Herramientas de Red Team
🧑💻 Antes de listar las herramientas que utilizan diariamente los profesionales de los equipos rojos, es importante tener en cuenta que las herramientas no hacen al profesional, igual que el bisturí no hace al cirujano.
-
Para estudiar el objetivo: Nmap dibuja el mapa de la red, es decir, qué equipos hay y qué puertas tienen abiertas. theHarvester recopila la información pública que la organización va dejando en internet, y Shodan es un buscador de dispositivos expuestos a la red.
-
Para entrar: Burp Suite, la navaja suiza del análisis de aplicaciones web, y Metasploit, un arsenal de módulos para validar vulnerabilidades conocidas de forma controlada.
-
Para moverse por dentro: BloodHound revela las rutas ocultas que llevan hasta el administrador del dominio; Impacket permite hablar los protocolos de red de Windows, y Mimikatz es el clásico del robo de credenciales.
-
Para dirigir la operación: plataformas de mando y control como Cobalt Strike, Sliver o Mythic, desde las que el equipo maneja los sistemas que va comprometiendo.
-
Para engañar a las personas: GoPhish monta campañas de phishing simulado, y Evilginx demuestra que hasta el doble factor de autenticación (esa verificación extra al iniciar sesión) puede caer.
-
Para ensayar como un adversario real: MITRE Caldera y Atomic Red Team reproducen técnicas de atacantes conocidos de forma repetible, para comprobar si las defensas las detectan.
Todas estas herramientas comparten un idioma común: MITRE ATT&CK, el gran catálogo público que clasifica las tácticas y técnicas de los atacantes reales y que tanto los equipos rojos como los azules deben utilizar para entenderse.
Herramientas de Blue Team
⚙️ Al otro lado del tablero de juego, sucede lo mismo. Las herramientas son importantes, pero aún más lo es saber qué buscar con ellas. Las más utilizadas son:
-
El puesto de mando (SIEM): un SIEM (gestor de eventos e información de seguridad) reúne los registros de toda la organización en un solo lugar para poder consultarlos y cruzarlos. Los más extendidos son Splunk, Microsoft Sentinel y Elastic Security, mientras que Wazuh es la alternativa gratuita favorita para pymes y aprendizaje.
-
Los centinelas de cada equipo (EDR): un EDR (detección y respuesta en el endpoint, es decir, en cada ordenador o servidor) vigila lo que ocurre dentro de cada máquina y permite aislarla en segundos si algo va mal. Destacan Microsoft Defender for Endpoint, CrowdStrike Falcon y SentinelOne.
-
La vigilancia de la red (IDS/IPS): los sistemas de detección y prevención de intrusiones analizan el tráfico en busca de patrones maliciosos. Suricata y Snort son los clásicos; Zeek convierte la actividad de la red en registros detallados, y Wireshark permite diseccionar el tráfico pieza a pieza.
-
Las reglas de detección: Sysmon amplía gratuitamente lo que registra Windows, y formatos como Sigma y YARA permiten escribir detecciones y compartirlas entre organizaciones.
-
La escena del crimen (análisis forense): Velociraptor recoge evidencias en cientos de equipos a la vez; Volatility analiza la memoria; Autopsy, el disco, y DB Browser for SQLite, un humilde visor de bases de datos, se ha convertido en imprescindible para examinar navegadores, como verás enseguida en el ejemplo práctico.
-
La inteligencia y los casos: MISP y OpenCTI permiten compartir información sobre amenazas entre organizaciones, y TheHive ordena cada investigación como si fuera un expediente.
Eso sí, conviene tener en cuenta que las herramientas aparecen y desaparecen rápidamente. Las que hoy dominan el sector quizá no sean las mismas dentro de unos años, así que toma estas dos listas como una fotografía del presente. Lo que no cambia es la base sobre la que trabajan todas estas herramientas: las redes, los sistemas y la forma de pensar de cada equipo. Quien domina esa base aprende la siguiente herramienta en cuestión de días.
Ejemplo Práctico de un Ejercicio Red Team y Blue Team
Un lunes por la mañana, un empleado escribe en el buscador “indemnización por despido improcedente”. Tras ello, calcula su finiquito en una web especializada, se pasa por un portal de empleo, abre una hoja de cálculo con datos de la empresa, busca cómo enviar archivos grandes y hace una última consulta en el navegador: cómo copiar rápidamente grandes cantidades de datos a un USB. Doce minutos en total, sin que nadie lo vea y sin que salte ninguna alarma. Días después, el empleado ya no está, pero la sospecha sí: “¿se llevó información?”.
Nos ponemos en la piel del Blue Team con una idea como brújula: el rastro no miente. Porque quien quiere llevarse datos casi siempre pasa por el navegador (para buscar cómo hacerlo, para abrir los archivos o para subirlos a algún sitio), y el navegador lo apunta todo. El análisis sigue cinco pasos:
-
Localizar el perfil de Firefox del usuario, es decir, la carpeta donde el navegador guarda la actividad del usuario.
-
Preservar la evidencia. Copiar esa carpeta y trabajar siempre sobre la copia, nunca sobre el original. Es la regla de oro del análisis forense ya que quien toca la prueba, la contamina.
-
Identificar los archivos clave. Entre las decenas de ficheros del perfil, cuatro resultan esenciales: el historial, las sesiones abiertas, el contenido introducido en los formularios y las extensiones instaladas.
-
Abrir el historial con un programa adecuado que permita acceder y revisar el contenido.
-
Convertir los hallazgos a un formato que resulte legible.
Tras estos cinco pasos, la historia aparece ordenada por horas: la búsqueda sobre el despido, las calculadoras de finiquito, los portales de empleo, la hoja de cálculo de la empresa, la web de envío de archivos… Doce minutos de actividad, reconstruidos en un momento.
¿QUIERES TRABAJAR EN CIBERINTELIGENCIA?
Qué Estudiar para Trabajar en Red Team o Blue Team
📚 ¿Y qué hay que estudiar para formar parte de uno de estos equipos? Lo primero que conviene saber es que ambos caminos parten de la misma base, por lo que no hace falta elegir color desde el primer día.
Conocimientos Comunes
Nadie puede atacar ni defender bien lo que no entiende. Por eso, la base es la misma para ambos equipos:
-
Redes: cómo viaja la información y por dónde puede interceptarse.
-
Sistemas operativos: administración de Linux y Windows, con soltura en la línea de comandos de ambos.
-
Active Directory: cómo se gestionan los usuarios, los grupos y los permisos en una red corporativa.
-
Programación y scripting: Python, Bash y PowerShell para automatizar tareas y entender código ajeno.
-
Cloud: fundamentos de seguridad en plataformas como AWS, Azure o Google Cloud, donde hoy vive buena parte de la infraestructura de las empresas.
-
Marcos de referencia: MITRE ATT&CK, que ya conocimos, y, en España, el Esquema Nacional de Seguridad (ENS), la normativa que fija los requisitos de seguridad en el sector público.
-
Comunicación: redactar informes claros y explicar riesgos técnicos a quien no es técnico. Probablemente, la habilidad más infravalorada del sector.
Qué Estudiar para Ser Red Teamer
💡Sobre esa base, el camino ofensivo comienza por el hacking ético y el pentesting (web, redes y sistemas) y avanza después hacia terrenos más específicos, como la seguridad de Active Directory, la ingeniería social o las técnicas de evasión. También es imprescindible entender cómo funcionan las defensas modernas, porque el trabajo consistirá precisamente en ponerlas a prueba. Y, sobre todo, muchas horas de laboratorio y de retos CTF (Capture The Flag), competiciones en las que se practica atacando sistemas preparados para ello, porque este oficio se aprende con las manos.
Qué Estudiar para Trabajar en Blue Team
🛡️ Por otro lado, el camino defensivo gira en torno al día a día de un SOC, el centro de operaciones de seguridad desde el que se vigila una organización: análisis de registros, manejo de un SIEM, investigación de alertas y respuesta ante incidentes. Desde ahí se puede profundizar en la ingeniería de detección, el threat hunting, el análisis forense como el que has visto en el vídeo o la inteligencia de amenazas. Eso sí, resulta muy útil estudiar también cómo atacan los atacantes, porque se detecta mucho mejor aquello que se sabe hacer.
Certificaciones Relacionadas
🎓 Para acreditar todo lo anterior ante una empresa, las certificaciones más habituales del sector son:
-
Orientadas a Red Team: eJPT, PNPT, OSCP, CRTO y certificaciones de seguridad web.
-
Orientadas a Blue Team: Security+, CySA+, BTL1, GCIH, GCIA y las certificaciones de SIEM o cloud de cada fabricante.
Ahora bien, ninguna de ellas es obligatoria para trabajar en el sector. La elección depende de tu nivel de partida, del puesto al que aspires y de las tecnologías que utilice cada empresa. Y conviene no invertir el orden: una certificación acredita lo que ya sabes, pero no sustituye a la formación que te lo enseña. Por eso, en nuestros cursos de informática y ciberseguridad construimos primero esa base, desde las redes y los sistemas hasta la seguridad ofensiva y defensiva.
¿Es Mejor Trabajar en Red Team o en Blue Team?
👉 Esta es la gran pregunta de quienes empiezan, y la respuesta honesta es que ninguno de los dos es mejor en términos absolutos: depende de lo que te mueva. Si disfrutas buscando la grieta que nadie ha visto, probando y volviendo a probar hasta que algo cede, el lado ofensivo es tu terreno. Si lo tuyo es atar cabos, ordenar el caos y mantener la calma cuando todos los demás corren, como en el caso del navegador, el lado defensivo te espera.
Una pregunta sencilla puede ayudarte a decidir: ¿qué te motiva más encontrar el fallo o construir el sistema que no falla? No hay respuesta incorrecta. Además, la frontera entre ambos equipos es mucho más difusa de lo que parece: muchos profesionales del Red Team empezaron revisando alertas en un SOC, y algunos de los mejores defensores son precisamente quienes saben cómo piensa un atacante. Lo único innegociable, elijas el color que elijas, es una base sólida de redes, sistemas y ciberseguridad. Con ella, incluso cambiar de equipo más adelante se hace sin empezar de cero.
Errores Frecuentes al Diferenciar Red Team y Blue Team
❌ Antes de finalizar, realicemos un repaso rápido a los malentendidos que más se repiten alrededor de estos dos equipos:
-
Pensar que Red Team consiste en realizar cualquier pentest. Como ya vimos, el pentest busca fallos, mientras que el Red Team comprueba, además, si alguien se entera.
-
Creer que el Blue Team solo reacciona a alertas. Gran parte de su trabajo es preventivo y proactivo: cerrar puertas antes de que alguien las pruebe y salir a buscar amenazas que aún no han dado la cara.
-
Utilizar herramientas sin definir objetivos. Lanzar ataques o desplegar sistemas de monitorización sin saber qué se quiere medir solo produce mucho ruido y muy pocas conclusiones.
-
Medir el éxito por el número de ataques. Lo que importa es el impacto demostrado y lo que la organización aprende, no la cantidad de técnicas lanzadas.
-
Ocultar los resultados entre equipos. Si el rojo se guarda sus trucos o el azul esconde lo que no supo ver, el ejercicio pierde casi todo su valor.
-
Ejecutar pruebas sin autorización. Sin unas reglas de compromiso firmadas no hay Red Team: hay un delito.
-
No repetir las pruebas después de corregir. Una corrección que no se verifica es solo una suposición.
-
Confundir el Purple Team con un nuevo departamento obligatorio. El morado, como vimos, es una forma de colaborar entre equipos, no una estructura más que haya que crear.
Y hasta aquí el recorrido. Empezamos distinguiendo dos colores y lo terminamos reconstruyendo una fuga de información. Si algo ha quedado claro por el camino, es que rojo y azul no son rivales, sino las dos miradas que cualquier organización necesita para estar preparada. Y que, elijas la que elijas, ambas se construyen sobre la misma base. ¿Listo para empezar?
Preguntas Frecuentes
¿Qué Herramientas Utiliza un Red Team?
Depende de la fase del ejercicio: Nmap o Shodan para estudiar el objetivo; Burp Suite y Metasploit para entrar; BloodHound, Impacket y Mimikatz para moverse por dentro; plataformas de mando y control como Cobalt Strike, Sliver o Mythic para dirigir la operación; GoPhish para el phishing simulado, y MITRE Caldera o Atomic Red Team para emular a adversarios reales.
¿Qué Herramientas Utiliza un Blue Team?
Su núcleo son el SIEM (Splunk, Microsoft Sentinel, Elastic o Wazuh) y el EDR (Microsoft Defender for Endpoint, CrowdStrike Falcon o entinelOne), acompañados de sistemas de vigilancia de red como Suricata o Zeek, de herramientas forenses como Velociraptor, Volatility o DB Browser for SQLite y de plataformas de inteligencia como MISP o TheHive.
¿Qué Hay que Estudiar para Ser Red Teamer?
Primero, la base común a todo el sector: redes, sistemas, Active Directory y programación. Después, hacking ético y pentesting, para avanzar más tarde hacia la ingeniería social y las técnicas de evasión. Y, sobre todo, muchas horas de laboratorio y de retos CTF.
¿Qué Certificaciones Sirven para Blue Team?
Las más habituales son Security , CySA , BTL1, GCIH y GCIA, junto a las certificaciones de SIEM o cloud de cada fabricante. Ninguna es imprescindible: en una entrevista pesa más demostrar que sabes investigar una alerta que cualquier sigla del currículum.
¿Se Puede Trabajar en Ambos Equipos?
Sí, y es más habitual de lo que parece. Muchos profesionales cruzan de un color al otro a lo largo de su carrera, y los enfoques de Purple Team, donde ambos equipos trabajan juntos, valoran justamente a quien domina las dos miradas.
Bibliografía Recomendada
-
MDigital (2026). ¿Cómo ser un experto en ciberseguridad? Puntos clave. MDigital.
-
MDigital (2026). Los cinco mejores softwares de ciberseguridad. MDigital.
-
MITRE (s. f.). MITRE ATT&CK®: base de conocimiento sobre tácticas y técnicas de adversarios. MITRE ATT&CK.
-
CISA (2026). A Tale of Two SOCs: Insights From Two Red Team Assessments. CISA.
-
NIST (2025). Incident Response Recommendations and Considerations for Cybersecurity Risk Management: A CSF 2.0 Community Profile. SP 800-61 Rev. 3. NIST.
-
PortSwigger (s. f.). Burp Suite documentation. PortSwigger.
-
Wazuh (s. f.). Wazuh documentation. Wazuh.
Por MasterD
Esta noticia no tiene comentarios todavía